Anticiper l’après-crise sanitaire : bonnes pratiques SSI
À l'heure du déconfinement de mai 2020, quelles bonnes pratiques SSI adopter ? Comment atteindre l'objectif de maîtriser la sécurité au service d'un SI opérationnel ?
Article publié le 4 mai 2020. Les chiffres, les outils et la réglementation qu'il cite ont pu évoluer depuis.
Quelles étapes pour préparer la reprise d’activité ?
Le déconfinement du 11 mai 2020 est une phase transitoire pour un retour vers un mode de fonctionnement nominal des processus métiers. Aussi faut-il ordonnancer le retour des utilisateurs par processus métiers, en privilégiant les processus champions… sans oublier de commencer par un processus pilote.
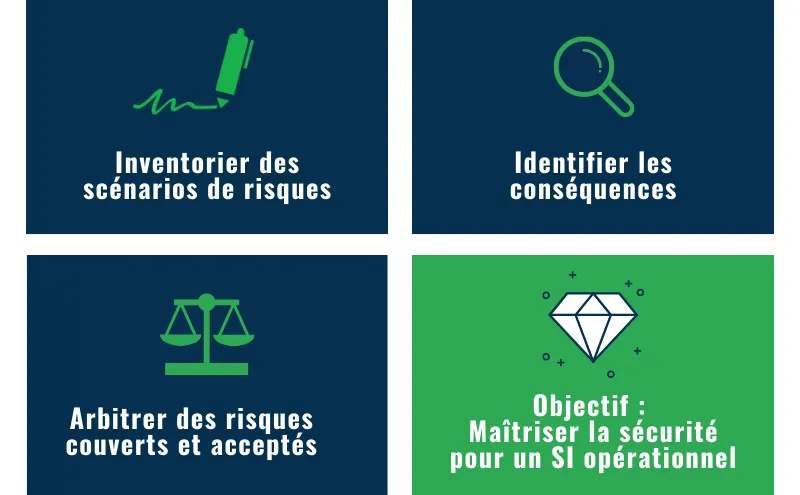
Le plus important reste d’anticiper la reprise et d’établir un plan d’action réaliste. En effet, vouloir couvrir tous les risques est utopique. Il est plus raisonnable d’établir sa stratégie sur la capacité à minimiser les conséquences sur votre organisation d’un cyber incident, avec un objectif : la maîtrise de la sécurité au service d’un SI opérationnel.
Quelques points incontournables
- Préparer l’arrivée des utilisateurs : allumez les postes éteints depuis des semaines pour les mettre à jour.
- Passer les correctifs sur les serveurs, actifs réseau, etc.
- Ordonnancer la réintégration des processus dans l’entreprise et planifier l’arrivée des utilisateurs en conséquence, sans oublier d’éprouver les plans de réintégration sur des pilotes.
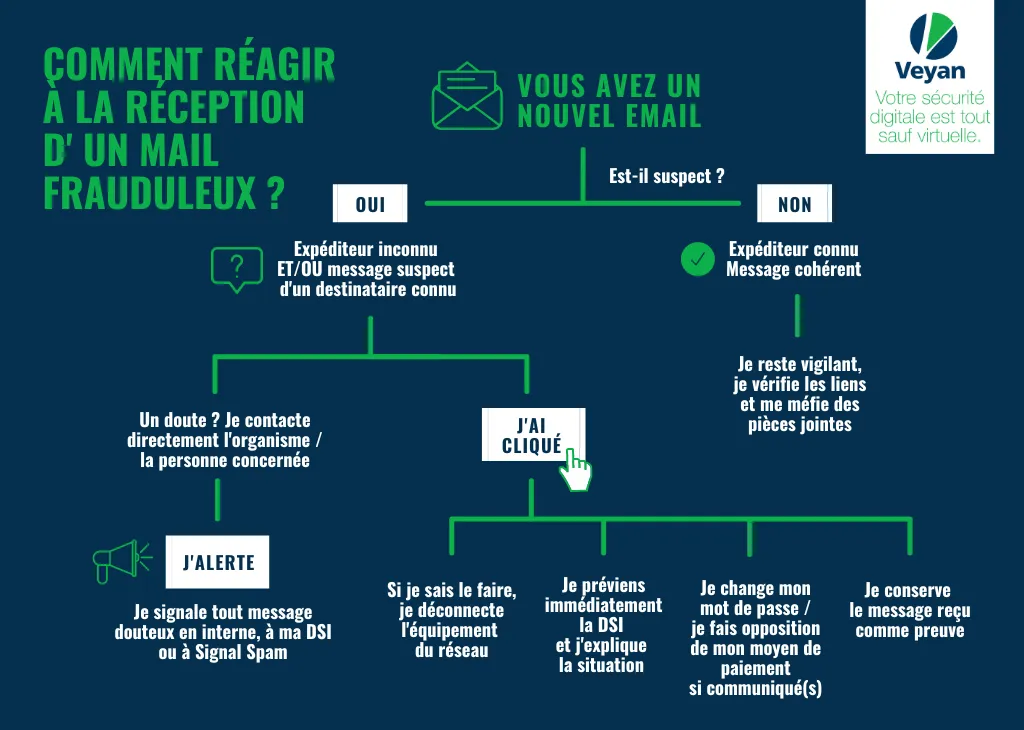
- Parier sur les utilisateurs : ils sont la clé de la réussite. En cas de cyber incident, ils seront les premiers témoins. De leur rapidité et de leur capacité de réaction dépend l’ampleur des conséquences des incidents.
- Apporter une attention toute particulière aux liens avec les partenaires.
- Protéger les services primordiaux (AD, sauvegardes, serveurs de fichiers) et envisager de mettre en œuvre un réseau de déconfinement pour accueillir les actifs mobiles qui reviennent avec les utilisateurs.
En résumé, il faut gérer les risques, échelonner l’accueil au sein de l’organisation des utilisateurs et parier sur eux, en les informant des bons réflexes à tenir et du rôle capital qui est le leur. Vous devez rester en maîtrise de la situation et être en capacité à gérer un incident de sécurité… et un seul à la fois.
Donnez du sens au rôle primordial de vos utilisateurs et expliquez-leur que les demandes de supports non essentielles ne seront traitées qu’ultérieurement. Et si vous en avez la capacité, mettez en œuvre une cellule de prise d’appel de niveau 0 pour tracer tous les appels.
Formaliser le retour d’expérience
De cette période doit rester une trace pour capitaliser sur la gestion de crise car il est important de documenter et de formaliser son retour d’expérience.
Aussi, grandir et apprendre de cette crise doit se traduire par la mise en œuvre d’une stratégie de la sécurité de l’information (politique de sécurité), d’une gouvernance et d’un pilotage associé au plus haut niveau de l’organisation. Mais écrire un plan de gestion de crise n’a d’utilité que s’il est testé et éprouvé.
Quoi qu’il en soit, l’utilisateur reste le pivot de l’équation. Il est un maillon essentiel à la réussite de cette reprise et de la stratégie à venir de votre organisation.
Pour aller plus loin
Accéder au replay du webinaire du 24 avril 2020, sur cette thématique.
Vous avez des questions ? Contactez-nous !
Rédigé par l'équipe Veyan : des consultants seniors certifiés ISO/IEC 27001, EBIOS Risk Manager et DPO, au sein d'une société de conseil en cybersécurité fondée en 2017 à Guidel. Découvrir l'équipe
Questions fréquentes
Comment préparer la reprise d’activité après une crise ?
En l’anticipant et en établissant un plan d’action réaliste. Le retour au fonctionnement normal se fait par étapes : ordonnancez le retour des utilisateurs processus métier par processus métier, en commençant par un processus pilote, avec un objectif clair, la maîtrise de la sécurité au service d’un système d’information opérationnel.
Quelles mesures de sécurité prendre avant le retour des utilisateurs ?
Allumez les postes éteints depuis des semaines pour les mettre à jour, passez les correctifs sur les serveurs et les équipements réseau, et protégez en priorité les services essentiels : annuaire Active Directory, sauvegardes, serveurs de fichiers. Un réseau dédié peut accueillir les équipements mobiles qui reviennent avec les utilisateurs.
Faut-il chercher à couvrir tous les risques ?
Vouloir couvrir tous les risques est utopique. Il est plus raisonnable de bâtir sa stratégie sur la capacité à limiter les conséquences d’un incident cyber sur l’organisation, et de rester en mesure de traiter les incidents de sécurité un par un.
Quel rôle donner aux utilisateurs pendant la reprise ?
Un rôle central : en cas d’incident, ils en sont les premiers témoins, et de leur rapidité de réaction dépend l’ampleur des conséquences. Informez-les des bons réflexes, expliquez-leur que les demandes de support non essentielles seront traitées plus tard et, si vous le pouvez, mettez en place une cellule d’appel de premier niveau pour tracer toutes les demandes.
Pourquoi formaliser un retour d’expérience après la crise ?
Pour capitaliser sur la gestion de crise. Documenté, le retour d’expérience nourrit une stratégie de sécurité de l’information, avec une politique de sécurité, une gouvernance et un pilotage portés au plus haut niveau de l’organisation. Un plan de gestion de crise n’est utile que s’il est testé et éprouvé.
Nos offres sur ce sujet
-
Prévenir
Gestion de crise et continuité
Préparer votre direction à une cyberattaque et organiser la reprise de vos activités vitales.
-
Prévenir
Sensibilisation à la cybersécurité
Former vos équipes et votre direction aux risques cyber avec des formats qui marquent.
-
Piloter
PSSI, SMSI et certification ISO 27001
Formaliser votre politique de sécurité et bâtir un système de management prêt pour la certification.